
 Solicite sua cotação abaixo:


- Tecnologias
EDR e XDR: qual a diferença e qual escolher para sua empresa
- 19 de nov de 2026
- 5 min de leitura
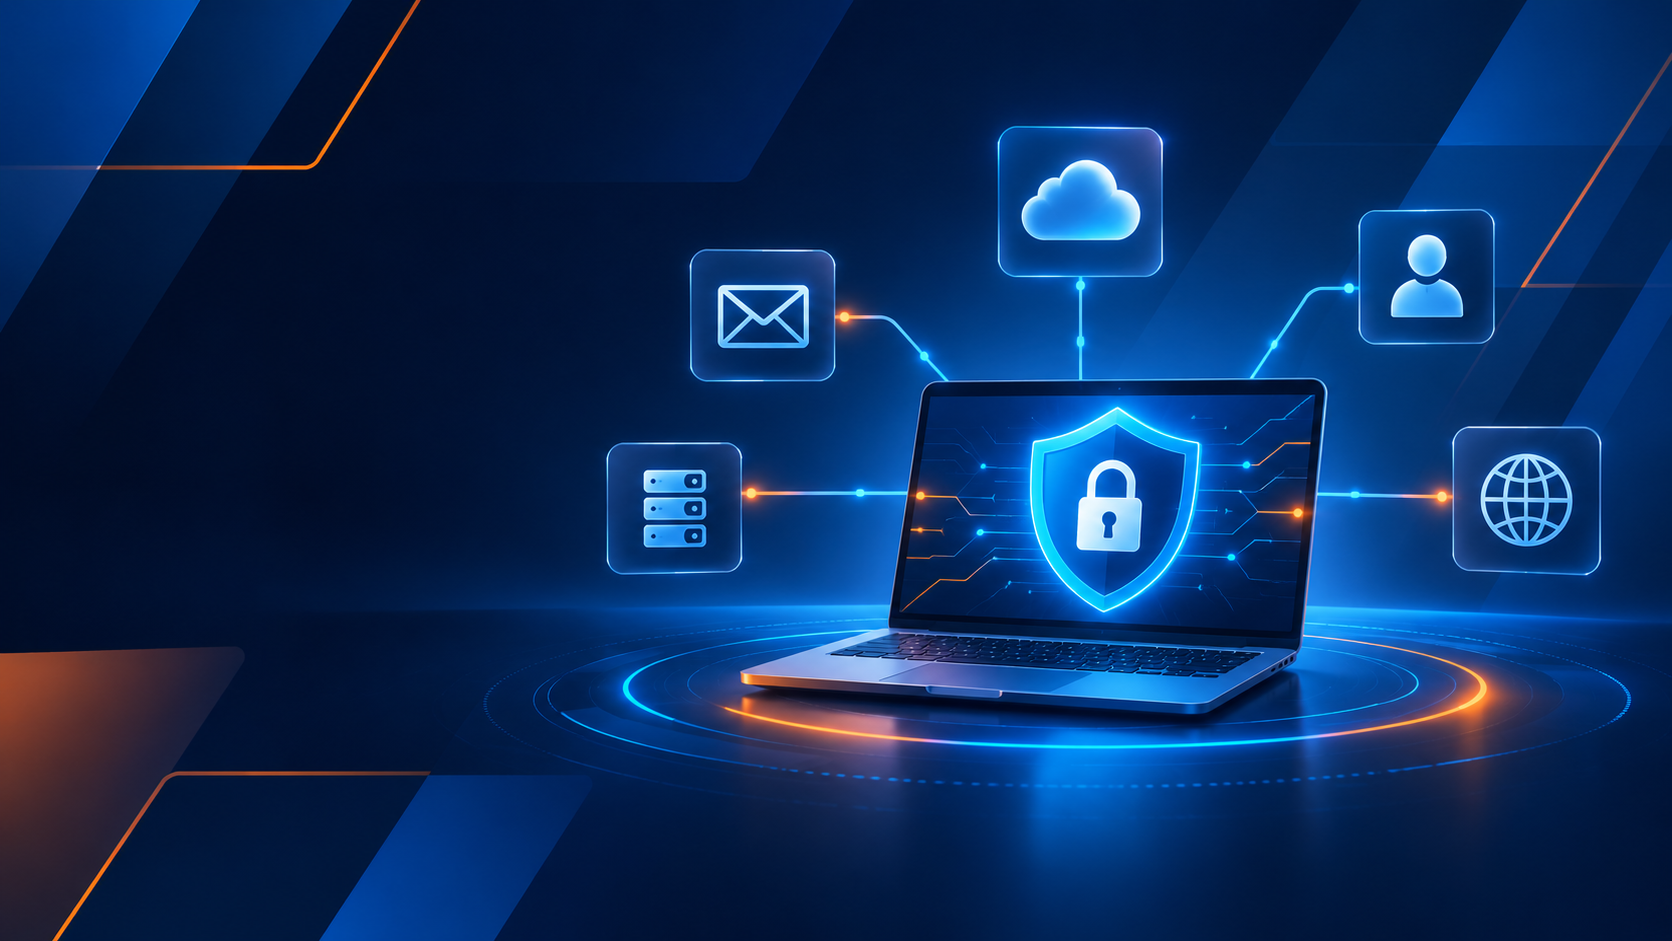
EDR (detecção e resposta em endpoints) monitora notebooks, desktops e servidores para identificar e conter ameaças. XDR (detecção e resposta estendida) faz o mesmo, mas amplia a visão para e-mail, identidade, nuvem e rede, correlacionando tudo em uma só plataforma. Na prática, o XDR é uma evolução do EDR, e não um concorrente.
Neste guia sobre EDR e XDR, você vê as diferenças lado a lado, entende onde entram o antivírus e o MDR e descobre como escolher a solução certa para o tamanho e a maturidade de segurança da sua empresa.
Por que essa decisão importa agora
Os ataques não ficam mais restritos a uma máquina. Um golpe de phishing pode virar o roubo de uma credencial, que abre caminho para a nuvem e para servidores. Em setembro de 2026, por exemplo, servidores de diversos órgãos públicos brasileiros foram invadidos, como mostramos no artigo sobre segurança de aplicações web. Ferramentas que enxergam apenas uma camada deixam lacunas, e é aí que a escolha entre EDR e XDR faz diferença.
O que é EDR
O EDR instala um agente leve em cada endpoint. Esse agente observa continuamente processos, arquivos, conexões de rede e comportamento dos usuários. Quando algo foge do padrão, a solução alerta a equipe ou age sozinha, por exemplo isolando o dispositivo da rede. Depois, os dados coletados ajudam a entender o que aconteceu, até onde o ataque chegou e como evitar que se repita.
É uma camada diferente do antivírus tradicional. O antivírus foca em prevenção, enquanto o EDR assume que alguma ameaça pode passar e dá condições de investigar e responder. Para entender a base, veja nosso conteúdo sobre antivírus corporativo e sobre antivírus e antimalware.
O que é XDR
O XDR parte da base do EDR e ingere dados de outras fontes ao mesmo tempo: e-mail, provedores de identidade, plataformas de nuvem, aplicações SaaS e rede. Em vez de dezenas de alertas isolados, a equipe recebe incidentes unificados. Um processo suspeito em um notebook, por exemplo, pode ser ligado a um e-mail de phishing recebido uma hora antes e a um login incomum na conta do usuário.
Para aprofundar o conceito, a Microsoft mantém um bom material introdutório sobre XDR, e a Trend Micro tem uma comparação entre EDR e XDR.
XDR vs EDR: comparação lado a lado
| Critério | EDR | XDR |
| Escopo | Dispositivos finais: notebooks, desktops, servidores e dispositivos móveis | Endpoints, e-mail, identidade, nuvem, aplicações SaaS e rede |
| Fonte de dados | Telemetria dos endpoints (processos, arquivos, conexões) | Sinais de várias camadas, correlacionados em uma única visão |
| Resposta | Isolar o dispositivo, encerrar processos, reverter alterações | Ações coordenadas em várias camadas, como bloquear uma conta e remover um e-mail |
| Complexidade | Menor: foco em uma camada e implantação mais simples | Maior: exige integrações e processos mais maduros |
| Ideal para | Quem está começando a evoluir a segurança ou tem equipe enxuta | Ambientes híbridos, com nuvem, trabalho remoto e muitas ferramentas isoladas |
Um ponto que costuma gerar dúvida: o XDR não substitui o EDR por completo. Muitas plataformas de XDR são construídas sobre a tecnologia de EDR, e as duas abordagens compartilham a mesma lógica de detecção e resposta, com uso de aprendizado de máquina e monitoramento contínuo.
E o antivírus, o MDR e o SIEM? Onde cada um entra
A confusão aumenta porque as siglas se misturam. Este quadro resume o papel de cada uma:
| Critério | Antivírus (EPP) | EDR | XDR | MDR |
| O que faz | Bloqueia ameaças conhecidas e comportamentos suspeitos | Detecta, investiga e responde a ataques nos endpoints | Faz o mesmo em várias camadas, de forma integrada | Serviço gerenciado: uma equipe opera a detecção e a resposta |
| Foco | Prevenção | Detecção e resposta | Detecção e resposta ampliadas | Operação 24×7 por especialistas |
| Quem opera | TI da empresa | Equipe de segurança ou TI | Equipe de segurança ou SOC | Provedor de serviço ou sales partner |
| Quando faz sentido | Base de proteção em qualquer empresa | Quando é preciso investigar e conter incidentes | Quando o ataque pode atravessar e-mail, identidade e nuvem | Quando não há time interno para monitorar alertas |
O SIEM é outra peça: ele reúne e analisa logs de todo o ambiente e apoia a investigação e a conformidade. As plataformas modernas vêm aproximando XDR e SIEM, como explica o material da Microsoft sobre o que é SIEM.
Como escolher: EDR ou XDR?
Não existe resposta única. A escolha depende do ambiente, da equipe e do perfil de risco. Estes cenários ajudam:
- EDR é um bom ponto de partida quando a prioridade é proteger notebooks e servidores, o ambiente é majoritariamente local, a equipe de segurança é enxuta e o orçamento pede uma solução mais focada.
- XDR faz mais sentido quando a empresa usa nuvem e e-mail em nuvem, tem muitos usuários remotos, sofre com alertas espalhados em várias ferramentas e já tem capacidade para operar a plataforma. Veja também o artigo sobre segurança em tempos de trabalho remoto.
- MDR é indicado quando não existe time interno para monitorar alertas 24 horas por dia. O provedor opera a solução e a empresa foca no negócio.
Muitas empresas começam pelo EDR e evoluem para o XDR conforme o ambiente cresce. Isso é um caminho natural, e não um erro de planejamento.
Cinco perguntas para decidir
- Quantos endpoints e servidores preciso proteger, e onde eles estão?
- Uso nuvem, e-mail em nuvem e aplicações SaaS que também precisam de monitoramento?
- Tenho uma equipe capaz de investigar alertas todos os dias, ou preciso de um serviço gerenciado?
- Minhas ferramentas atuais se integram, ou vou criar mais um silo?
- Que exigências de conformidade tenho, como a LGPD? Veja como as soluções apoiam o trabalho do DPO.
Boas práticas para implementar
- Faça um inventário: saiba quais dispositivos, contas e serviços existem antes de escolher.
- Rode uma prova de conceito: teste a solução no seu ambiente antes de decidir.
- Integre identidade e acesso: combine a detecção com práticas como Zero Trust, autenticação FIDO e controle de acesso à rede com ClearPass.
- Cubra a nuvem: inclua cargas de trabalho e serviços de nuvem, como no caso do Defender for Cloud.
- Defina um plano de resposta: documente quem faz o quê em um incidente, inclusive de ransomware.
- Treine a equipe e meça: acompanhe indicadores como tempo para detectar e para conter incidentes.
Também vale acompanhar como a IA muda esse mercado. Veja o que discutimos sobre Trend AI e a cibersegurança corporativa e sobre o futuro da cibersegurança.
Oportunidade para sales partners: EDR, XDR e MDR como receita recorrente
Para quem vende tecnologia, esse tema vai além da proteção. Soluções de EDR e XDR, combinadas com serviços de MDR, onboarding e monitoramento, abrem espaço para contratos contínuos e relacionamento de longo prazo com o cliente. Entenda o modelo no nosso conteúdo sobre receita recorrente, conheça a oferta ScanSource as a Service e as soluções cloud. Para capacitar o time técnico, consulte os cursos da ScanSource University.
Como a ScanSource pode ajudar
A ScanSource apoia sales partners na construção de portfólios de segurança, do endpoint à nuvem. Se você precisa montar uma proposta de EDR, XDR ou MDR para um cliente, fale com nosso time. Ainda não é parceiro? Conheça como se tornar um sales partner. Veja também nossa visão geral de cibersegurança empresarial.
Perguntas frequentes sobre EDR e XDR
O que é EDR e XDR?
EDR é a detecção e resposta em endpoints, como notebooks e servidores. XDR é a detecção e resposta estendida, que reúne sinais de endpoints, e-mail, identidade, nuvem e rede em uma só visão.
O XDR substitui o EDR?
Não por completo. O XDR amplia o que o EDR faz, e muitas plataformas de XDR são construídas sobre ele.
Qual a diferença entre XDR e EDR na prática?
O EDR enxerga o que acontece no dispositivo. O XDR conecta esse evento a outros sinais, como um e-mail suspeito ou um acesso incomum, e mostra o ataque como um todo.
O antivírus ainda é necessário?
Sim. O antivírus continua sendo a camada de prevenção. O EDR e o XDR complementam essa proteção com investigação e resposta.
Qual a diferença entre EDR, XDR e MDR?
EDR e XDR são tecnologias. MDR é um serviço em que uma equipe especializada opera a detecção e a resposta por você, geralmente 24 horas por dia.
Pequenas e médias empresas precisam de EDR ou XDR?
Podem precisar, principalmente se lidam com dados sensíveis ou têm trabalho remoto. Para equipes enxutas, o EDR combinado com MDR costuma ser um caminho prático.
Quem deve orientar a escolha? O time de segurança da empresa ou um parceiro especializado, com base em uma avaliação do ambiente. Este conteúdo é informativo.
Loading the Elevenlabs Text to Speech AudioNative Player…
Deixe um comentário